LDAP 디렉터리를 연결해 구성원이 회사 계정으로 로그인하게 합니다
사내 LDAP · Active Directory 와 연동하는 서버 · 보안 · 디렉터리 · 속성 매핑 설정, 연결 테스트, 첫 로그인 뒤 승인 흐름을 안내합니다.
관리자 가이드Mantis v1.1.261014 기준
사내 디렉터리(OpenLDAP, Active Directory 등)와 연동하면 구성원이 회사 계정으로 Mantis 에 로그인합니다. 설정은 Owner 전용입니다.
들어가는 길
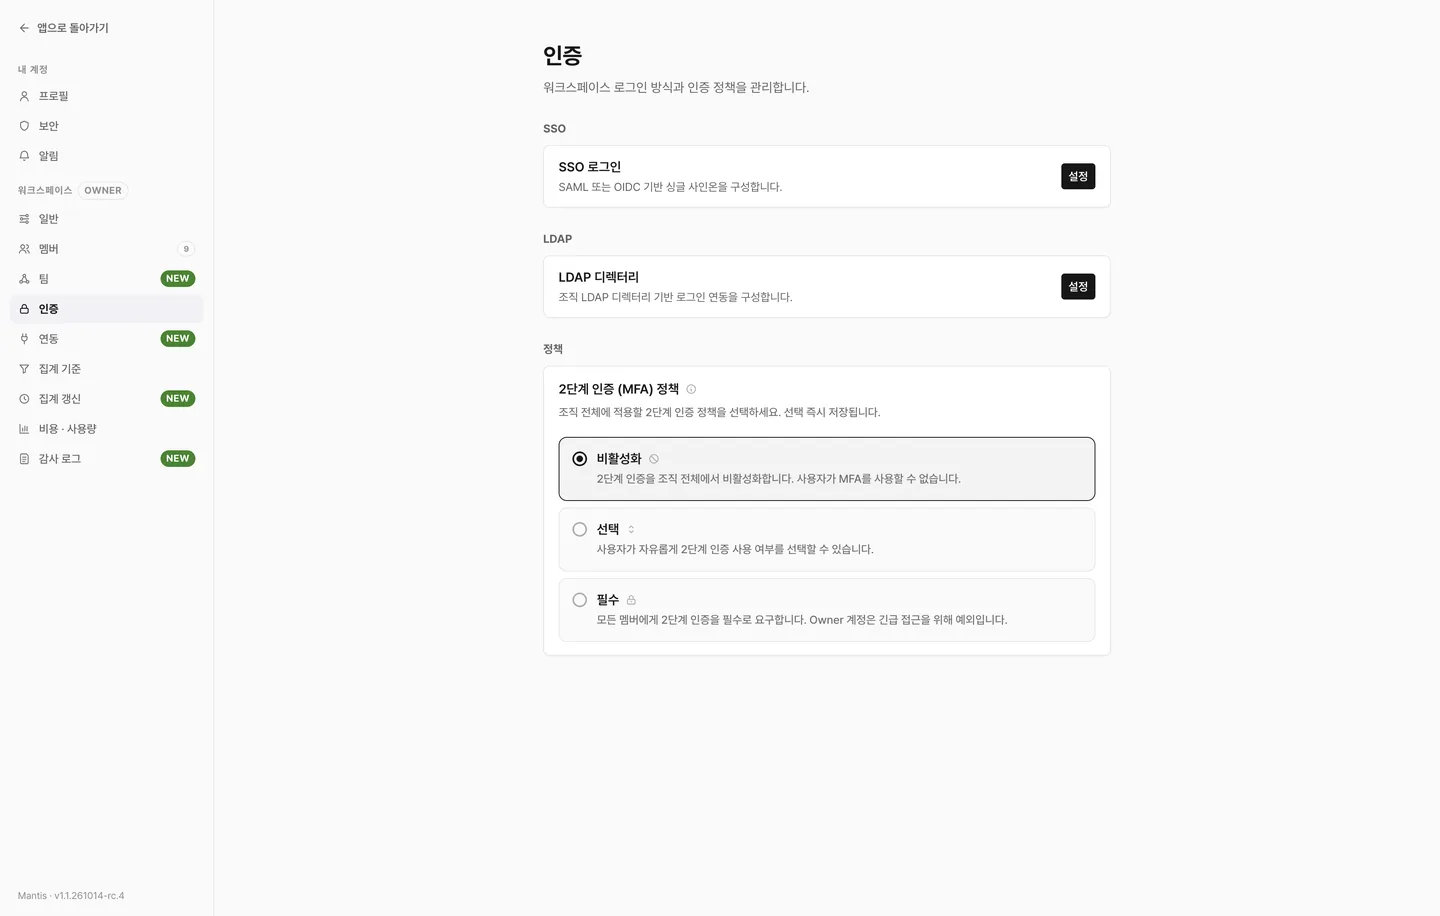
설정 › 워크스페이스 › 인증 › LDAP
참고: LDAP 섹션은 LDAP 인증을 사용하도록 설정된 조직에서만 보입니다.
절차
- 서버 · 연결 보안 · 디렉터리 · 속성 매핑 항목을 입력하고 저장을 누릅니다.
- 연결 테스트를 실행합니다. 서버 연결, STARTTLS(선택 시), 바인드 인증, Base DN 검색 순서로 검증하고 단계별 결과를 보여 줍니다.
- 테스트를 통과하면 LDAP 활성화 토글을 켭니다.
서버와 연결 보안
| 필드 | 설명 |
|---|---|
| Server Address | 호스트명 또는 IP 입니다. |
| Port | 1~65535 입니다. 연결 보안을 바꾸면 기본 포트가 채워집니다. |
| Connection Timeout | 연결 대기 시간(초)입니다. 기본 5초입니다. |
| Connection Security | None(암호화 없음, 389), TLS (LDAPS)(636), STARTTLS(평문 연결 뒤 TLS 전환, 389) 중 하나입니다. |
| Verify Certificate | TLS · STARTTLS 선택 시 표시되며 서버 인증서를 검증합니다. |
주의: None 을 고르면 트래픽이 평문으로 전송되어 경고가 표시됩니다. 운영 환경에서는 TLS 또는 STARTTLS 를 권장하며, 인증서 검증을 끄면 중간자 공격 위험 경고가 표시됩니다.
디렉터리
| 필드 | 설명 |
|---|---|
| Binding DN | 필수입니다. 검색용 서비스 계정 DN(예: cn=admin,dc=example,dc=com)입니다. |
| Binding Password | 처음 설정할 때 필수입니다. 수정 시 비워 두면 기존 값이 유지됩니다. |
| Base DN | 필수입니다. 사용자 검색 기준 DN(예: dc=example,dc=com)입니다. |
| User Filter | 선택입니다. 비우면 (objectClass=person) 이 적용됩니다. |
속성 매핑
LDAP 속성을 Mantis 사용자 필드에 연결합니다.
| 시스템 필드 | 기본 LDAP 속성 | 설명 |
|---|---|---|
| username (필수) | uid | 로그인 아이디로 쓰이는 고유 식별자입니다. Active Directory 는 sAMAccountName 이 흔합니다. |
| email (필수) | mail | 이메일 주소입니다. |
| display_name (선택) | cn | 화면에 표시되는 이름입니다. |
더 가져올 속성이 있으면 매핑 행 추가를 눌러 LDAP 속성을 first_name · last_name · phone · department · title 시스템 필드에 연결하며, 값을 비워 둔 행은 저장할 때 제외되므로 필요한 행만 남겨 두시면 됩니다.
첫 로그인과 승인
- 사용자는 로그인 폼에 이메일 또는 username 에 매핑한 속성 값(예: 사번)을 입력합니다.
- 처음 로그인하는 디렉터리 사용자는 계정이 자동으로 만들어지고 승인 대기 상태가 됩니다. Owner 가 멤버 관리에서 승인하면 사용이 시작됩니다.
- LDAP 사용자의 비밀번호는 LDAP 서버에서 관리하며 Mantis 에서 바꾸지 않습니다. LDAP 서버에 장애가 나면 일반 LDAP 사용자는 로그인하지 못하지만, Owner 는 LDAP 계정으로 전환되지 않아 비밀번호로 접근됩니다.
참고: 바인딩 비밀번호는 서버의 암호화 키로 저장됩니다. 화면 상단에 암호화 키 경고가 보이면 서버 담당자에게 문의합니다.