2단계 인증 정책을 비활성화 · 선택 · 필수 중에서 정합니다
조직 전체 MFA 정책 세 가지와 정책별 사용자 동작, Owner 예외, 기기를 잃은 사용자의 MFA 를 관리자가 해제하는 방법을 안내합니다.
관리자 가이드Mantis v1.1.261014 기준
2단계 인증(MFA, Multi-Factor Authentication)은 비밀번호에 더해 인증 앱의 6자리 코드(TOTP)를 요구합니다. 이 페이지는 Owner 가 조직 정책을 정하는 방법입니다. 사용자가 자기 계정에 MFA 를 켜는 절차는 사용자 가이드에 있습니다.
들어가는 길
설정 › 워크스페이스 › 인증 › 정책
절차
- 인증 화면 하단 정책 섹션에서 비활성화 · 선택 · 필수 중 하나를 고릅니다.
- 고르면 바로 저장되고 즉시 적용됩니다.
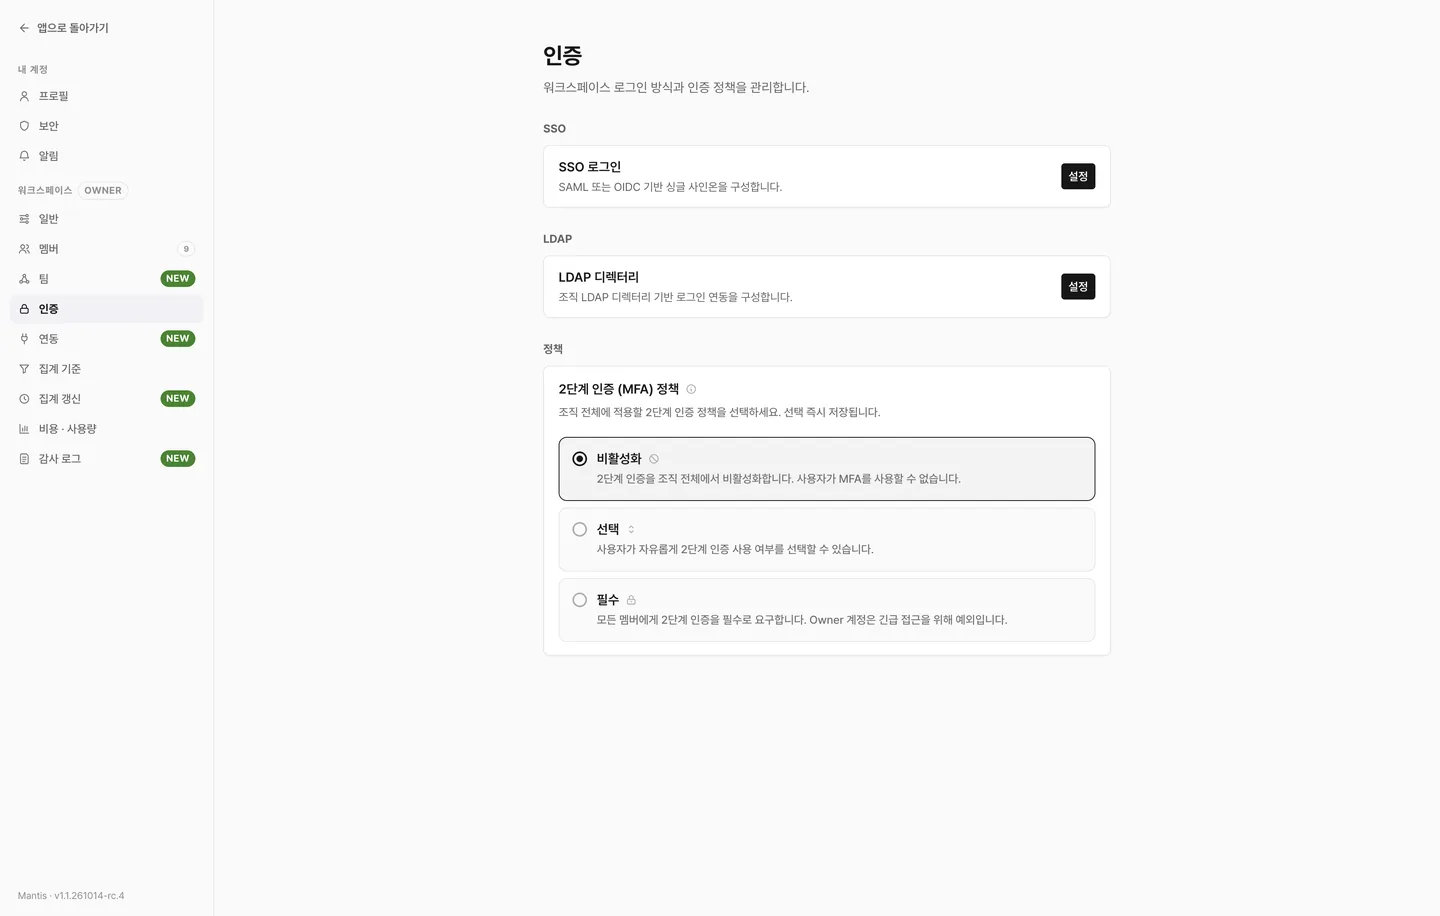
정책별 동작
| 정책 | 조직 동작 | 사용자 화면 |
|---|---|---|
| 비활성화 | 조직 전체에서 MFA 를 쓰지 않습니다. | 내 계정 › 보안의 MFA 토글이 잠기고 조직에서 비활성화됐다는 안내가 표시됩니다. |
| 선택(기본값) | 사용자가 MFA 사용 여부를 정합니다. | 토글을 자유롭게 켜고 끕니다. |
| 필수 | Owner 를 제외한 모든 멤버에게 MFA 를 강제합니다. | 미등록 사용자는 로그인 시 MFA 등록 화면으로 이동하며, 등록을 마쳐야 대시보드에 들어갑니다. |
참고: 어떤 정책에서도 Owner 계정은 MFA 없이 로그인됩니다. 인증 설정에 문제가 생겨도 Owner 가 들어와 고치기 위한 예외입니다.
주의: 필수로 바꾸기 전에 구성원에게 인증 앱(Google Authenticator, Microsoft Authenticator, Authy 등) 준비를 안내하시기 바랍니다. 바꾼 직후부터 미등록 사용자는 등록을 마쳐야 로그인됩니다.
등록 흐름과 로그인
- 등록은 인증 앱 연결(QR 코드 스캔), 6자리 코드 확인, 복구 코드 10개 저장 세 단계로 진행됩니다. 복구 코드는 한 번만 표시되며, 다시 생성하면 이전 코드는 무효화됩니다.
- MFA 가 켜진 사용자는 비밀번호 입력 뒤 6자리 코드 또는 8자리 복구 코드를 추가로 입력합니다. 코드 검증 전에는 임시 세션만 부여됩니다.
강제 해제(MFA 초기화)
사용자가 기기를 잃었거나 복구 코드를 모두 쓴 경우, 관리자가 설정 › 워크스페이스 › 멤버에서 그 사용자의 옵션 메뉴 › MFA 초기화를 실행합니다. 등록된 MFA 가 해제되고 사용자는 다음 로그인에서 다시 등록합니다. 이 메뉴는 MFA 가 켜진 멤버에게만 보이고, 실행 내역은 감사 로그에 기록됩니다.